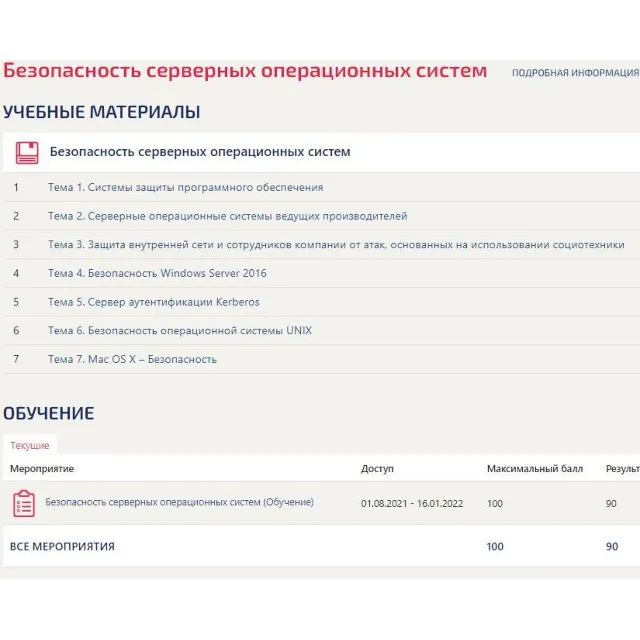
БАЗА ответов по Безопасности серверных операционных систем Тест Синергия МФПУ. Ответы выделены цветом. Оценка 90/100 баллов Отлично. После покупки Вы получите файл с ответами на вопросы которые указаны ниже:
1. Злоумышленник, атакующий корпоративную телефонную станцию, может в качестве основной цели стремиться к тому, чтобы ... 2. Несанкционированный доступ к информации - это ... 3. Расставьте этапы аудита ИБ в их логическом порядке: 4. Утилиты скрытого управления позволяют ... 5. По используемым механизмам защиты системы защиты программного обеспечения (ПО)можно классифицировать на ... 6. Доступ - это ... 7. Методы затруднения отладки предполагают, что ... 8. При использовании алгоритмов компрессии данных ... 9. К атакам, основанным на методах обратной социотехники, относят ... 10. … – помещенная на компьютер пользователя без его согласия, контроля и уведомления средство слежения 11. При использовании алгоритмов шифрования данных ... 12. К атакам, основанным на методах социотехники, относят ... 13. Менеджер по безопасности ИТ-систем - это ... 14. При использовании алгоритмов запутывания ... 15. ... можно отнести к организационным мерам компьютерной безопасности 16. Локальная политика безопасности, которая может применяться на компьютерах, - политика .. 17. Вид информации с ограниченным доступом: «...» 18. По методу установки выделяют такие системы защиты программного обеспечения (ПО), как ... 19. Политика доступа к информации - это ... 20. Существующие системы защиты программного обеспечения (ПО) можно классифицировать по ряду признаков, среди которых можно выделить ... 21. ... можно отнести к техническим мерам компьютерной безопасности 22. К элементам, входящим в состав европейских критериев ITSEC по информационной безопасности, относят ... 23. Компьютерная безопасность - это ... 24. Преступная деятельность, которая подразумевает использование методов манипулирования пользователем, направленных на получение конфиденциальных данных, - это ... 25. К основным видам систем обнаружения вторжений относятся ... системы 26. ... можно отнести к правовым мерам компьютерной безопасности 27. ... можно отнести к техническим мерам компьютерной безопасности 28. Неверно, что к сервисам безопасности, используемым в распределенных системах и сетях, относится ... 29. К основным разновидностям вредоносного воздействия на систему относится ... 30. Неверно, что ... должны быть доступны в нормальной работе пользователя 31. Программы keylogger используются для ... 32. Системы пакетной обработки - это, система обработки данных... 33. Супервизорная программа - это... 34. Вид информации с ограниченным доступом: 35. К основным видам систем обнаружения вторжений относятся ... системы 36. Выделяют защиту информации ... 37. Обслуживающие (сервисные) программы (утилиты) - это... 38. Инструментальные программные средства - это 39. Одно из основных средств проникновения вирусов в компьютер -... 40. К техническим мерам компьютерной безопасности можно отнести ... 41. Системы реального времени - это, система обработки данных... 42. Системы оперативной обработки - это, система обработки данных... 43. В ряду уровней доступа к информации с точки зрения законодательства (права) выделяют уровень «...» 44. К элементам, входящим в состав европейских критериев ITSEC по информационной безопасности, относят ... 45. Установка лицензионного ПО является … 46. Санкционированный доступ к информации – это … 47. Информационная безопасность, по законодательству РФ, – это … 48. Информационная сфера - это ... 49. Аутентификация субъекта - это ... 50. Неверно, что к источникам угроз информационной безопасности можно отнести ... 51. К правовым мерам компьютерной безопасности можно отнести … 52. К организационным мерам компьютерной безопасности можно отнести … 53. Сертификат продукта, обеспечивающий информационную безопасность, … 54. К правовым мерам компьютерной безопасности можно отнести … 55. Политика доступа к информации – это … 56. К техническим мерам компьютерной безопасности можно отнести … 57. В стандартной политике безопасности установка программных продуктов непосредственно пользователем корпоративной рабочей станции … 58. Под конфиденциальностью информации понимается … 59. Неверно, что к видам вредоносного программного обеспечения относится … 60. Неверно, что к основным целям аудита ИБ относится … 61. Основной смысл разграничения прав доступа пользователей – … 62. Анализ рисков включает в себя … 63. Программное обеспечение, которое не должно быть доступно в нормальной работе пользователя, – … 64. Нарушение условий, предусмотренных лицензией на осуществление деятельности в области защиты информации (за исключением информации, составляющей государственную тайну) … 65. Под локальной безопасностью информационной системы подразумевается … 66. Система защиты информации – это … 67. Идентификация субъекта – это … 68. К техническим мерам компьютерной безопасности можно отнести … 69. К видам информации с ограниченным доступом относится … 70. Утилиты скрытого управления позволяют … 71. Утилиты скрытого управления позволяют ... 72. Авторизация субъекта – это … 73. Сервисом безопасности, используемым в распределенных системах и сетях является 74. К организационным мерам компьютерной безопасности можно отнести … 75. Отличительная способность компьютерных вирусов от вредоносного 76. С точки зрения законодательства (права) существует уровень доступа к информации 77. В системное программное обеспечение входят: 78. Неверно, что к биометрическим данным относится … 79. Операционная система цифровой вычислительной системы предназначенная для: 80. К основным разновидностям вредоносного воздействия на систему относится … 81. Информация – это … 82. Аппаратные и программные средства и технологии гарантировать абсолютную надежность и безопасность данных в компьютерных системах … 83. Сведения, которые не могут составлять служебную или коммерческую тайну, определяются … 84. Вирусные программы принято делить по … 85. Вирусные программы принято делить ... по среде обитания вируса 86. По видам различают антивирусные программы … 87. К направлениям, в которых осуществляется защита информации встроенными методами прикладных программ относится … 88. Европейские критерии безопасности ITSEC устанавливают … классов безопасности 89. К основным видам систем обнаружения вторжений относятся … 90. Под доступностью информации понимается … 91. Вирусные программы принято делить по … 92. В соответствии с законодательством ответственность за незаконное ограничение доступа к информации и за нарушение режима защиты информации несут … 93. По существующим правилам разрабатывать, производить защиты информации может только предприятие, имеющее … 94. Несанкционированный доступ к информации – это … 95. Деятельностью по сертификации шифровальных средств на территории РФ занимается … 96. Современную организацию ЭВМ предложил: 97. В «Концепции защиты СВТ и АС от НСД к информации» как главные средства защиты от несанкционированного доступа к информации рассматриваются … 98. Неверно, что к модулям антивируса относится … 99. Основные средства проникновения вирусов в компьютер … 100. Под физической безопасностью информационной системы подразумевается … 101. На компьютерах применяются локальные политики безопасности … 102. В состав европейских критериев ITSEC по информационной безопасности входит … 103. К видам информации с ограниченным доступом относится … 104. Утилиты скрытого управления позволяют … 105. В состав европейских критериев ITSEC по информационной безопасности входит … 106. Пользователь, (потребитель) информации – это … 107. Право доступа к информации – это …